স্টিম প্ল্যাটফর্মকে ব্যবহার করে নতুন ম্যালওয়্যার হামলা
প্রকাশ: রবিবার, ২১ জুন, ২০২৬ নিজস্ব প্রতিবেদক
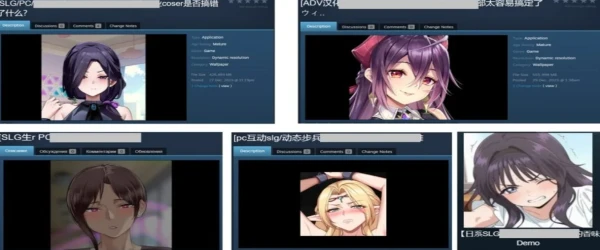
ছবি:
সংগৃহীত
জনপ্রিয় গেমিং প্ল্যাটফর্ম Steam ব্যবহারকারীদের লক্ষ্য করে নতুন একটি ম্যালওয়্যার প্রচারণা শনাক্ত করেছে ক্যাসপারস্কি। প্রতিষ্ঠানটির গবেষকদের মতে, সাইবার অপরাধীরা স্টিম ওয়ার্কশপ এবং ওয়ালপেপার ইঞ্জিন ব্যবহার করে অ্যানিমেটেড ওয়ালপেপারের ছদ্মবেশে ক্ষতিকর সফটওয়্যার ছড়িয়ে দিচ্ছে।
যেসব দেশে হামলার প্রভাব বেশি
ক্যাসপারস্কির তথ্য অনুযায়ী, এই হামলার প্রধান লক্ষ্য ছিল চীন ও রাশিয়ার ব্যবহারকারীরা। তবে সিঙ্গাপুর, জার্মানি, ভিয়েতনাম, ভারত ও কানাডাতেও আক্রান্ত হওয়ার ঘটনা শনাক্ত হয়েছে।
ওয়ালপেপার ফাইলের আড়ালে ম্যালওয়্যার
গবেষণায় দেখা গেছে, হামলাকারীরা ওয়ালপেপার ইঞ্জিনের এমন একটি সুবিধাকে কাজে লাগিয়েছে, যার মাধ্যমে উইন্ডোজভিত্তিক কম্পিউটারে বিভিন্ন প্রোগ্রাম চালানো সম্ভব। তারা ওয়ালপেপার ফাইলের ভেতরে অথবা পাসওয়ার্ড-সুরক্ষিত ফাইলের আড়ালে ম্যালওয়্যার লুকিয়ে রাখে। ব্যবহারকারী এসব ফাইল ইনস্টল করলেই ক্ষতিকর সফটওয়্যার সক্রিয় হয়ে যায়।
গেমের ছদ্মবেশে ব্যাকডোর ইনস্টল
গবেষকদের হাতে আসা একটি নমুনায় দেখা যায়, সফটওয়্যারটি দেখতে সাধারণ ডেস্কটপ গেমের মতো হলেও গোপনে ডার্ককোমেট নামের একটি ব্যাকডোর ইনস্টল করত। এর মাধ্যমে সাইবার অপরাধীরা স্টিম অ্যাকাউন্টের তথ্য চুরি এবং ব্যবহারকারীর সক্রিয় সেশন নিজেদের নিয়ন্ত্রণে নিতে পারত।
একাধিক ম্যালওয়্যারের সন্ধান
এ ছাড়া লুমা, ভিদার এবং রেনইঞ্জিন-সহ একাধিক ম্যালওয়্যারের উপস্থিতি শনাক্ত হয়েছে। গবেষকদের ধারণা, একাধিক সাইবার অপরাধী গোষ্ঠী এই কার্যক্রমের সঙ্গে জড়িত।
ব্যবহারকারীদের আস্থাকে কাজে লাগাচ্ছে অপরাধীরা
ক্যাসপারস্কির সাইবার নিরাপত্তা বিশেষজ্ঞ ম্যাক্সিম স্টারোদুবভ বলেন, “বিশ্বস্ত প্ল্যাটফর্মগুলোও ম্যালওয়্যার ছড়ানোর কাজে ব্যবহার করা হতে পারে। হামলাকারীরা বৈধ ও পরিচিত প্ল্যাটফর্মের প্রতি ব্যবহারকারীদের আস্থা কাজে লাগিয়ে বিপুলসংখ্যক ব্যবহারকারীর কাছে পৌঁছাতে সক্ষম হচ্ছে।”
সতর্কতার আহ্বান ক্যাসপারস্কির
ব্যবহারকারীদের সতর্ক থাকার আহ্বান জানিয়ে ক্যাসপারস্কি বলেছে, পরিচিত উৎস থেকে হলেও কোনো অ্যাপ বা ব্যবহারকারী-তৈরি কনটেন্ট ডাউনলোডের আগে নির্মাতার পরিচয় যাচাই করা উচিত। পাশাপাশি সম্ভাব্য হুমকি শনাক্ত করতে নির্ভরযোগ্য সাইবার নিরাপত্তা সমাধান ব্যবহার করার পরামর্শ দিয়েছে প্রতিষ্ঠানটি।
যেভাবে কমানো যাবে ঝুঁকি
বিশেষজ্ঞদের মতে, সন্দেহজনক ফাইল ডাউনলোড এড়িয়ে চলা, শক্তিশালী পাসওয়ার্ড ব্যবহার, দ্বি-স্তরীয় শনাক্তকরণ ব্যবস্থা চালু রাখা এবং নিয়মিত নিরাপত্তা হালনাগাদ নিশ্চিত করলে এ ধরনের হামলার ঝুঁকি অনেকাংশে কমানো সম্ভব। সূত্র: টেক রাডার, পিসি গেমার